

Keamanan zero trust beroperasi berdasarkan prinsip sederhana: jangan pernah menganggap suatu entitas dapat dipercaya hanya berdasarkan lokasinya di jaringan, dan verifikasi setiap permintaan seolah-olah berasal dari jaringan terbuka. Selama beberapa dekade, keamanan basis data sangat bergantung pada pertahanan perimeter, yaitu firewall, VPN, dan asumsi bahwa segala sesuatu di dalam jaringan perusahaan aman. Zero trust sepenuhnya mengesampingkan asumsi tersebut. Setiap koneksi, setiap query, dan setiap sesi pengguna harus diautentikasi, diotorisasi, dan dienkripsi, terlepas dari apakah permintaan tersebut berasal dari laptop di kantor atau kontraktor yang bekerja dari jarak jauh. Artikel ini menguraikan seperti apa pergeseran tersebut dalam praktiknya bagi DBA, serta bagaimana alat sehari-hari seperti terowongan SSH, koneksi SSL/TLS, dan manajemen akses berbasis peran dapat diintegrasikan ke dalam pendekatan zero trust.
Mengapa Keamanan Berbasis Perimeter Saja Tidak Cukup
Para DBA telah lama memahami bahwa database seringkali merupakan garis pertahanan terakhir, bukan yang pertama. Server aplikasi yang disusupi, kredensial yang bocor, atau instance cloud yang salah konfigurasi semuanya dapat melewati perlindungan tingkat jaringan dan membawa penyerang langsung ke pintu database. Pendekatan zero trust mengubah perspektif tugas DBA; alih-alih mengandalkan tim jaringan untuk mencegah penyusup masuk, akses ke basis data itu sendiri menjadi titik kontrol. Artinya, koneksi harus dienkripsi terlepas dari jalur jaringan yang digunakan, hak akses yang diberikan kepada setiap akun harus sesempit mungkin, dan setiap sesi—baik internal maupun eksternal—harus dianggap belum terverifikasi hingga terbukti sebaliknya.
Mengaplikasikan Prinsip Zero Trust ke Akses Database
Tiga praktik menjadi tulang punggung pendekatan zero trust pada lapisan database:
- Enkripsi setiap koneksistrong>. Baik lalu lintas data melewati internet maupun tetap berada di dalam segmen internal, koneksi tersebut harus dienkripsi dari ujung ke ujung agar kredensial dan hasil kueri tidak dapat disadap selama proses transmisi.
- Terapkan prinsip hak akses minimalstrong>. Setiap akun, baik pengguna maupun layanan, hanya boleh memiliki izin yang diperlukan untuk fungsinya — tidak lebih dari itu.
- Lakukan verifikasi secara berkelanjutanstrong>. Otentikasi tidak boleh hanya menjadi titik pemeriksaan satu kali. Penanganan kredensial yang ketat, kontrol sesi, dan jejak audit sama pentingnya dengan proses login awal.
Lebih dari sekadar idealisme abstrak, praktik-praktik ini secara langsung diterapkan pada alat-alat yang sudah digunakan oleh DBA setiap hari untuk terhubung ke dan mengelola database mereka.
Dimana Navicat Cocok untuk Workflow Zero Trust
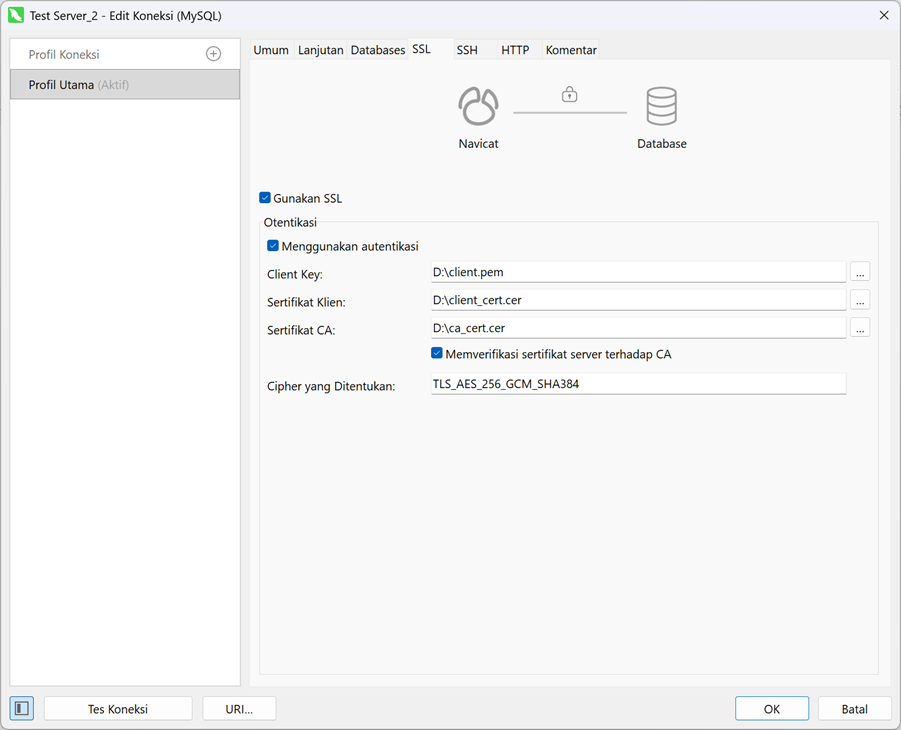
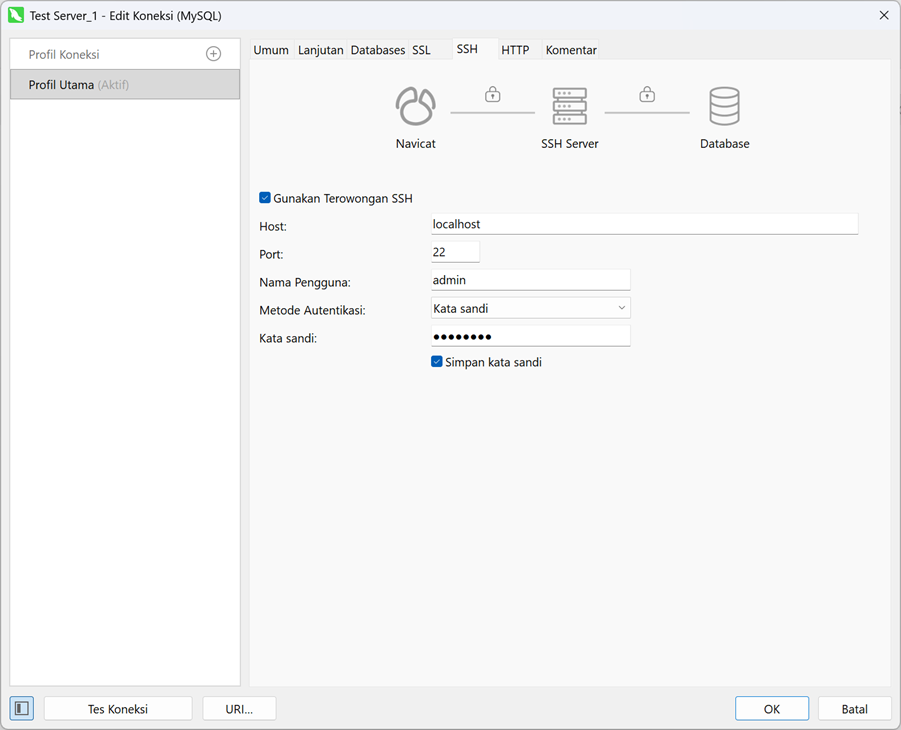
Lapisan koneksi Navicat secara langsung mendukung beberapa prinsip tersebut. Untuk mengenkripsi data yang sedang dikirim, Navicat menawarkan konfigurasi SSL/TLS yang terintegrasi dalam dialog koneksi serta tunneling SSH, yang membungkus seluruh sesi database di dalam koneksi SSH terenkripsi alih-alih mengandalkan pengaturan TLS dari mesin database itu sendiri — sebuah opsi yang berguna ketika server tidak memiliki konfigurasi TLS atau ketika port database langsung tidak terbuka ke luar karena alasan firewall. Tunneling mendukung otentikasi berbasis kata sandi maupun kunci publik/pribadi, sehingga memberikan opsi yang lebih aman bagi DBA daripada hanya mengandalkan kata sandi statis.
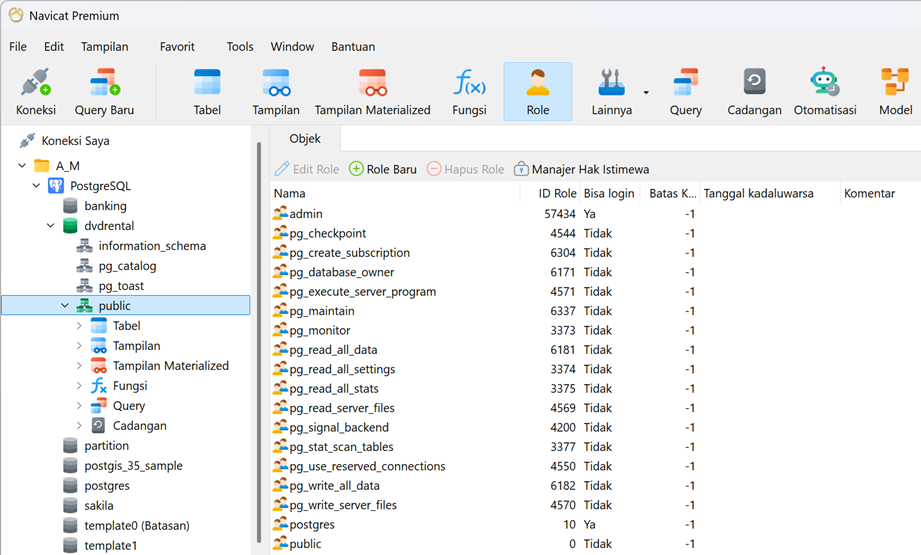
Dari sisi manajemen akses, Navicat On-Prem Server mengatur kolaborasi di tingkat proyek melalui sistem peran tiga tingkatan, di mana administrator menetapkan hak akses yang menentukan apa yang dapat dilakukan setiap anggota dalam suatu proyek, melengkapi kontrol hak akses tingkat mesin yang lebih terperinci yang telah dikonfigurasi oleh DBA melalui alat Pengelola Pengguna dan Hak Akses Navicat untuk platform seperti MySQL, PostgreSQL, dan MariaDB.
Kesimpulan
Zero trust bukanlah sekadar fitur produk tunggal—melainkan pergeseran pola pikir menuju verifikasi setiap koneksi dan pembatasan setiap hak akses. Bagi para DBA, pergeseran tersebut dapat diwujudkan dengan alat-alat yang sudah ada dalam workflow sehari-hari: terowongan terenkripsi sebagai pengganti kepercayaan jaringan implisit, serta akses yang dibatasi berdasarkan peran sebagai pengganti izin yang luas dan permanen. Menanamkan kebiasaan-kebiasaan ini ke dalam administrasi basis data rutin merupakan cara praktis dan bertahap untuk menerapkan prinsip-prinsip zero trust dari diagram arsitektur ke dalam praktik sehari-hari.